Zum Inhalt springen
Funktionsbereich 01

Identität & Föderation

Lokale Konten und Unternehmensidentitäten, konfiguriert je Mandant.

Öffnen Sie eine Funktion für technische Details und Dokumentation.
Eine Anbindung, mehrere IdentitätsquellenAnwendungen vertrauen ProAuth als OpenID Provider. ProAuth ist Client des externen OIDC-Providers und kann lokale Konten verwalten.Ihre AnwendungenOIDC / OAuth clientsProAuthOpenID Provider / ASUpstream: RP / clientUnternehmens-IdPUpstream OIDC providerBenutzerverzeichnisProAuth-verwaltete KontenOIDC / OAuth 2.0OIDC-FöderationLokale Konten
Eine Anbindung, mehrere IdentitätsquellenAnwendungen vertrauen ProAuth als OpenID Provider. ProAuth ist Client des externen OIDC-Providers und kann lokale Konten verwalten.Ihre AnwendungenOIDC / OAuth clientsProAuthOpenID Provider / ASUpstream: RP / clientVerzeichnisProAuth-verwaltetLokale IdentitätenKunden-IdPUpstream OIDCExterner ProviderOIDC / OAuth 2.0Lokale KontenOIDC-Föderation
Eine Anbindung, mehrere IdentitätsquellenAnwendungen vertrauen ProAuth als OpenID Provider. ProAuth ist Client des externen OIDC-Providers und kann lokale Konten verwalten.Ihre AnwendungenOIDC / OAuth clientsProAuthOpenID Provider / ASUpstream: RP / clientBenutzerverzeichnisProAuth-verwaltete KontenUnternehmens-IdPUpstream OIDC providerOIDC / OAuth 2.0Lokale KontenOIDC-Föderation

Konten, Föderation und Provisionierung

Kombinieren Sie ProAuth-Konten mit Unternehmensanmeldung und optionaler Verzeichnis-Provisionierung.

  • ProAuth-Benutzerverzeichnisse auf SQL Server / Azure SQL oder PostgreSQL mit dem konfigurierten Datenbankprovider des Deployments
  • Anmeldung zu OpenID-Connect-Providern der Kunden föderieren, einschliesslich Entra ID
  • Enterprise: Benutzer und Gruppen über SCIM provisionieren. Provisionierung synchronisiert Verzeichnisdaten; Föderation delegiert die Anmeldung
  • Der optionale Datenbank-Deployment-Worker erstellt und konfiguriert Benutzerverzeichnis-Datenbanken, wenn er aktiviert und eingerichtet ist
Mandanten und Laufzeitkonfiguration

Konfigurieren Sie Identitätsquellen und unterstützte Einstellungen je Mandant in derselben Plattform.

  • Mandantenspezifische Identity Provider, Benutzerverzeichnisse und Anmeldeeinstellungen
  • Mandanten und unterstützte Einstellungen zur Laufzeit über Admin-Anwendung, APIs und Konfigurationswerkzeuge verwalten
  • Mandantenspezifische Login-Ansichten und Übersetzungen benötigen Enterprise
Funktionsbereich 02

Clients, APIs & Zugriff

Eine standardbasierte Integration, vom OIDC-Client bis zur geschützten API.

Öffnen Sie eine Funktion für technische Details und Dokumentation.
Der BFF ist die serverseitige Token-Grenze Der Browser nutzt eine HTTPS-Sitzung mit dem BFF. Tokens und optionaler gemeinsamer Zustand bleiben serverseitig. Der BFF ist OIDC/OAuth-Client von ProAuth und greift separat mit einem Access Token auf die Resource API zu.SERVERSEITIGE SICHERHEITSGRENZEBFFOIDC / OAuth clientTokens bleiben hier.BrowserClientseitige AnwendungGemeinsamer SpeicherTickets / Tokens / Sperren · optionalProAuthOpenID Provider /Authorization ServerResource APIGeschützte RessourceHTTPS / SitzungOIDC / OAuth 2.0OAuth Access TokenServerseitiger Zustand
Der BFF ist die serverseitige Token-Grenze Der Browser nutzt eine HTTPS-Sitzung mit dem BFF. Tokens und optionaler gemeinsamer Zustand bleiben serverseitig. Der BFF ist OIDC/OAuth-Client von ProAuth und greift separat mit einem Access Token auf die Resource API zu.SERVERSEITIGE SICHERHEITSGRENZEBFFOIDC / OAuth clientTokens bleiben hier.BrowserClientseitige AnwendungGemeinsamer SpeicherTickets / Tokens / Sperren · optionalHTTPS / SitzungServerseitiger Zustand

Derselbe BFF: Identität und geschützter API-Zugriff

Der BFF ist die serverseitige Token-Grenze Der Browser nutzt eine HTTPS-Sitzung mit dem BFF. Tokens und optionaler gemeinsamer Zustand bleiben serverseitig. Der BFF ist OIDC/OAuth-Client von ProAuth und greift separat mit einem Access Token auf die Resource API zu.SERVERSEITIGE SICHERHEITSGRENZEBFFOIDC / OAuth clientTokens bleiben hier.ProAuthOpenID Provider /Authorization ServerResource APIGeschützte RessourceOIDC / OAuth 2.0OAuth Access Token
Architekturbeziehungen, kein Ablaufdiagramm. Nachweise werden verwendet, soweit erforderlich. Front-Channel-Weiterleitungen sind nicht dargestellt.

Protokolle und Anwendungsabläufe

Verbinden Sie Anwendungen und APIs über standardisierte OIDC- und OAuth-Abläufe.

  • Standardkonformes OpenID Connect 1.0 und OAuth 2.0 für moderne Client- und API-Architekturen
  • Authorization Code mit PKCE, Client Credentials, Device Authorization und Token Exchange Flows
  • Exaktes Redirect-Matching und Issuer-Validierung; kein Password Grant. Nicht-FAPI-Clients verwenden rotierende Refresh Tokens mit Replay-Schutz.

BFF- und .NET-Pakete

Nutzen Sie gepflegte .NET-Bausteine für BFFs, Clients und die Token-Validierung in APIs.

  • ProAuth BFF für ASP.NET Core: OAuth-Abläufe, API-Proxying und konfigurierbare serverseitige Token- und Ticket-Speicherung
  • Redis- oder Dapr-Integrationen für Speicher und Sperren in BFF-Deployments mit mehreren Instanzen
  • OAuth/OIDC-Client-Pakete für Token-Anforderung und sendergebundene Anfragen in Anwendungen
  • ASP.NET-Core-Resource-Server-Validierung für Bearer-, DPoP- und zertifikatgebundene Tokens mit konfigurierbarer Durchsetzung
  • Gemeinsamer Replay-Zustand für DPoP-Validierung über API-Instanzen hinweg; Berechtigungen und Schlüsselverwaltung bleiben Anwendungsaufgaben
BFF- und API-Einführung planen

Claim Rules Engine

Gestalten Sie die Claims Ihrer Anwendungen mit der Claims Rule Engine der Enterprise Edition.

  • Enterprise: Claims in Tokens pro Anwendung mit Regeln hinzufügen, transformieren oder entfernen
Funktionsbereich 03

Benutzer & Provisionierung

Identitäten und Gruppen verwalten. Verzeichnisdaten unabhängig von der Anmeldung provisionieren.

Öffnen Sie eine Funktion für technische Details und Dokumentation.
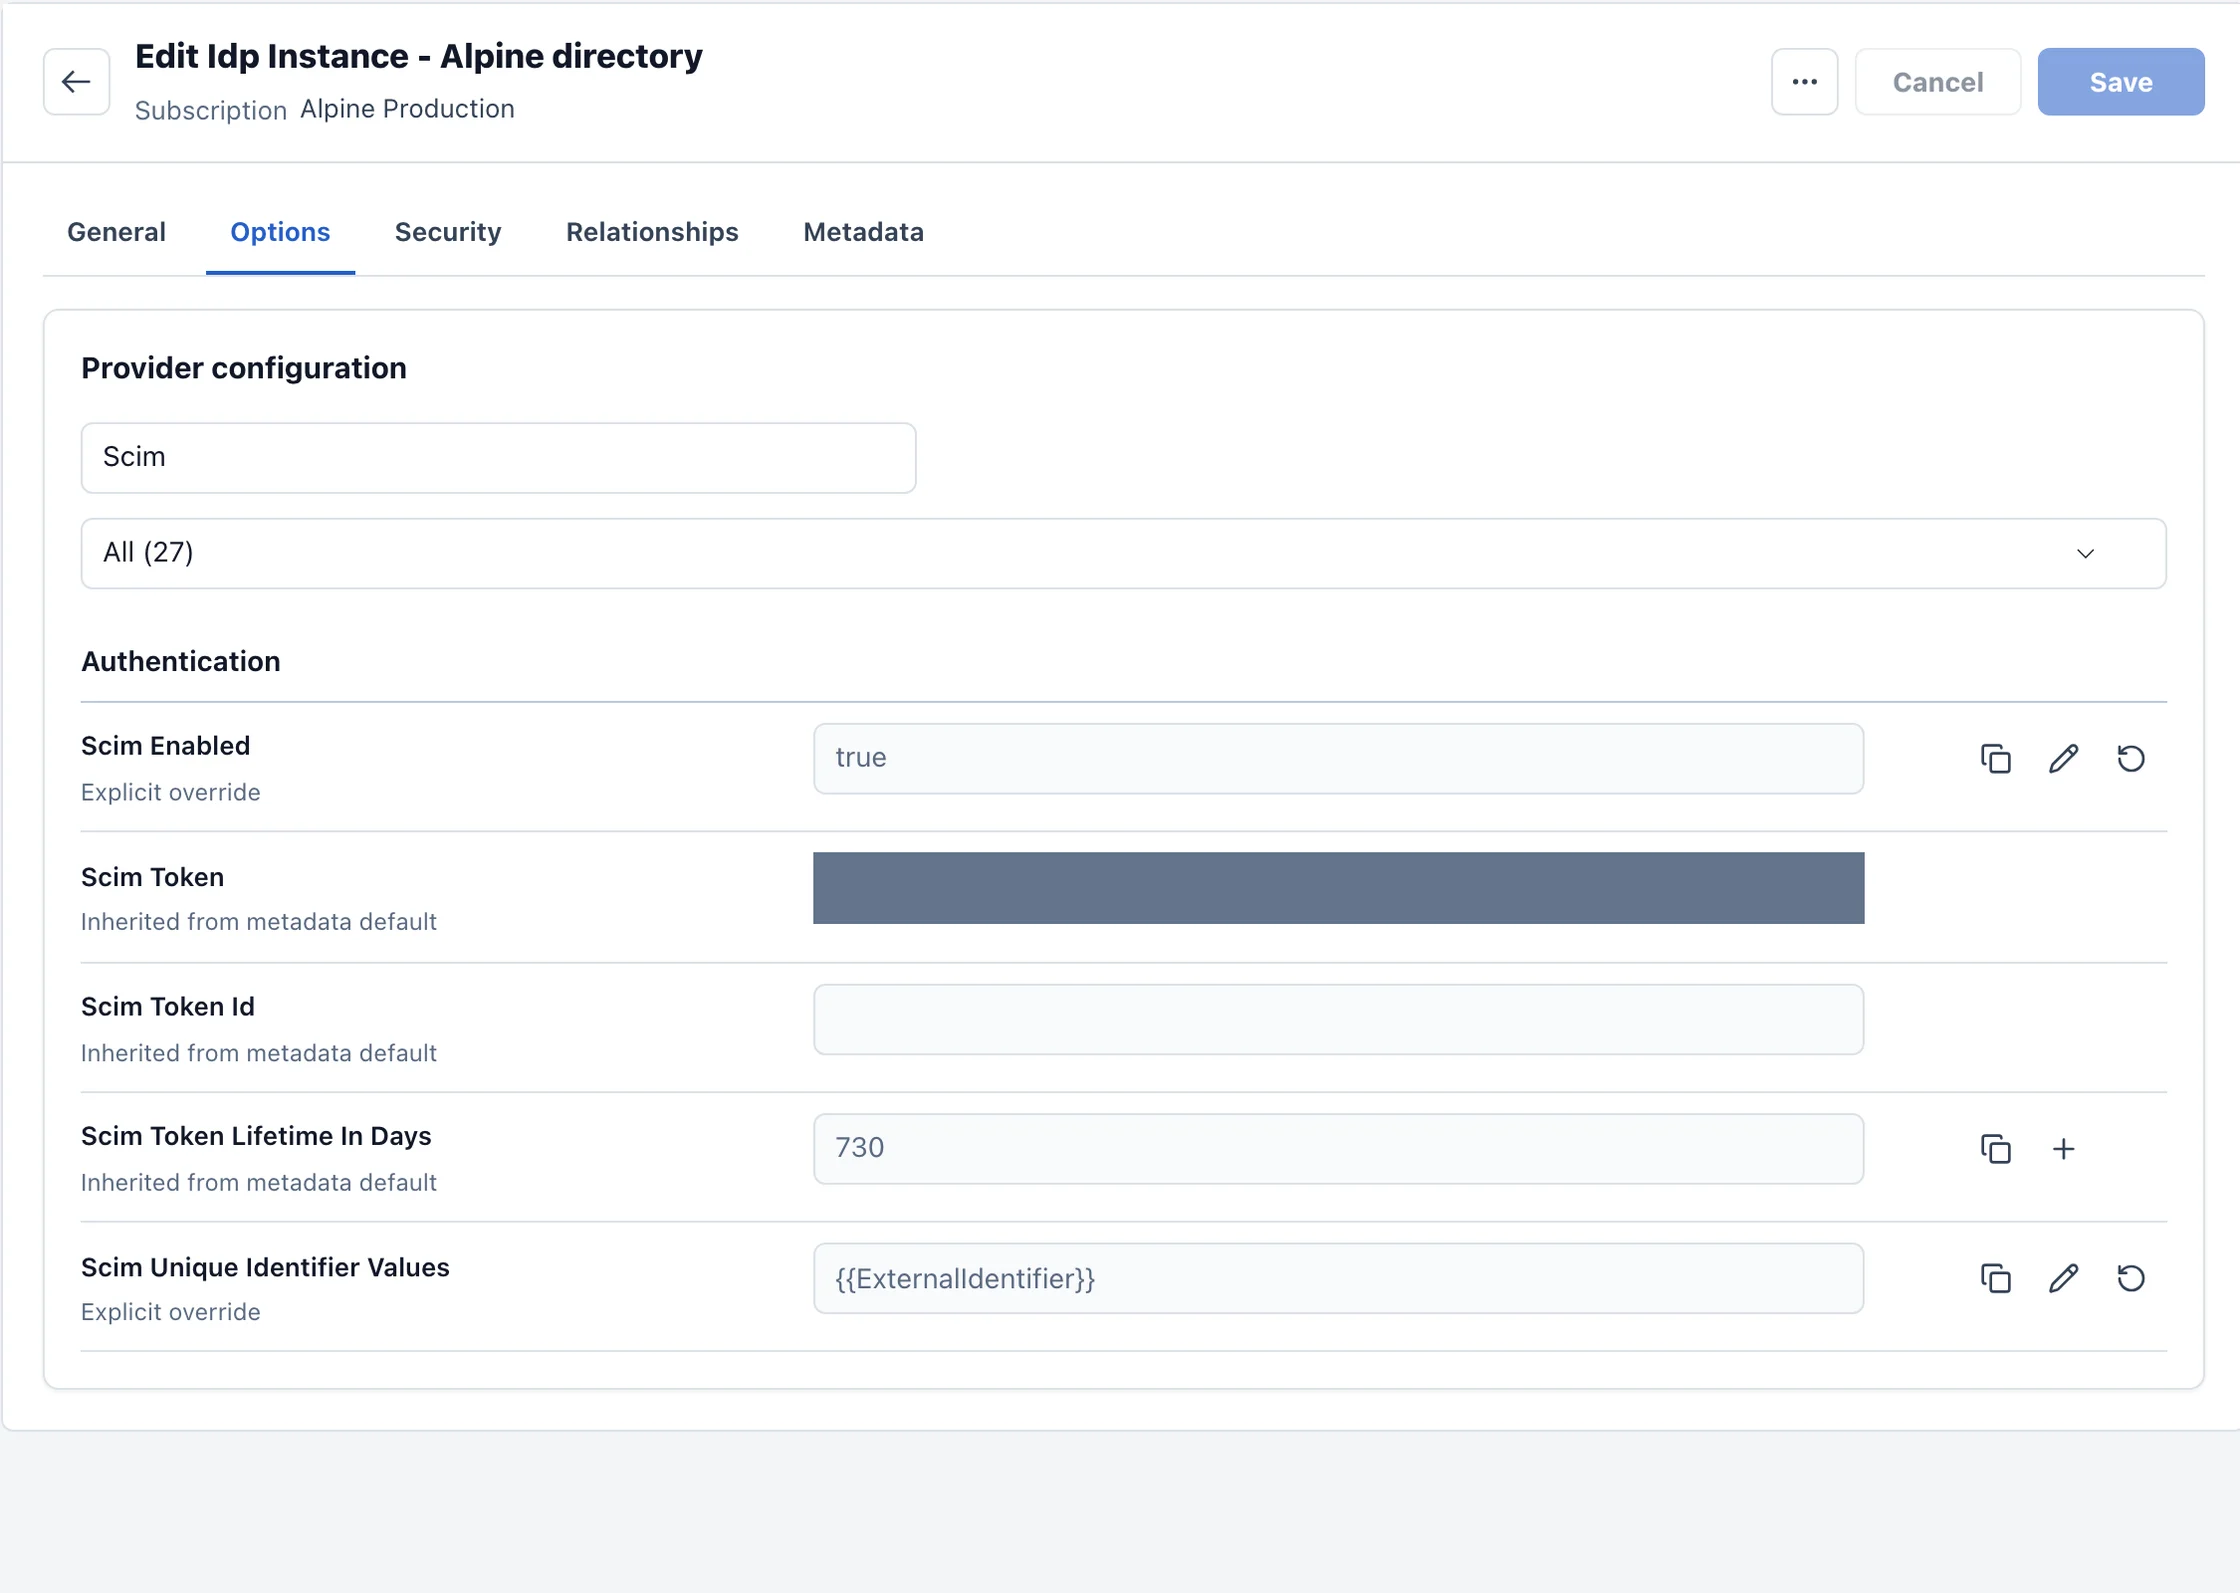
SCIM-Optionen des ProAuth Identity Providers
SCIM-Optionen / EnterpriseProduktvorschau · Beispieldaten

Attributzuordnungen werden beim vorgeschalteten Provisionierungsanbieter konfiguriert. SCIM synchronisiert Verzeichnisdaten; Föderation delegiert die Anmeldung.

Konten, Föderation und Provisionierung im Detail →
Funktionsbereich 04

Sicherheit & Anmeldung

Passkeys für Benutzer. Token- und Anfrageschutz für geeignete Clients und APIs.

Öffnen Sie eine Funktion für technische Details und Dokumentation.
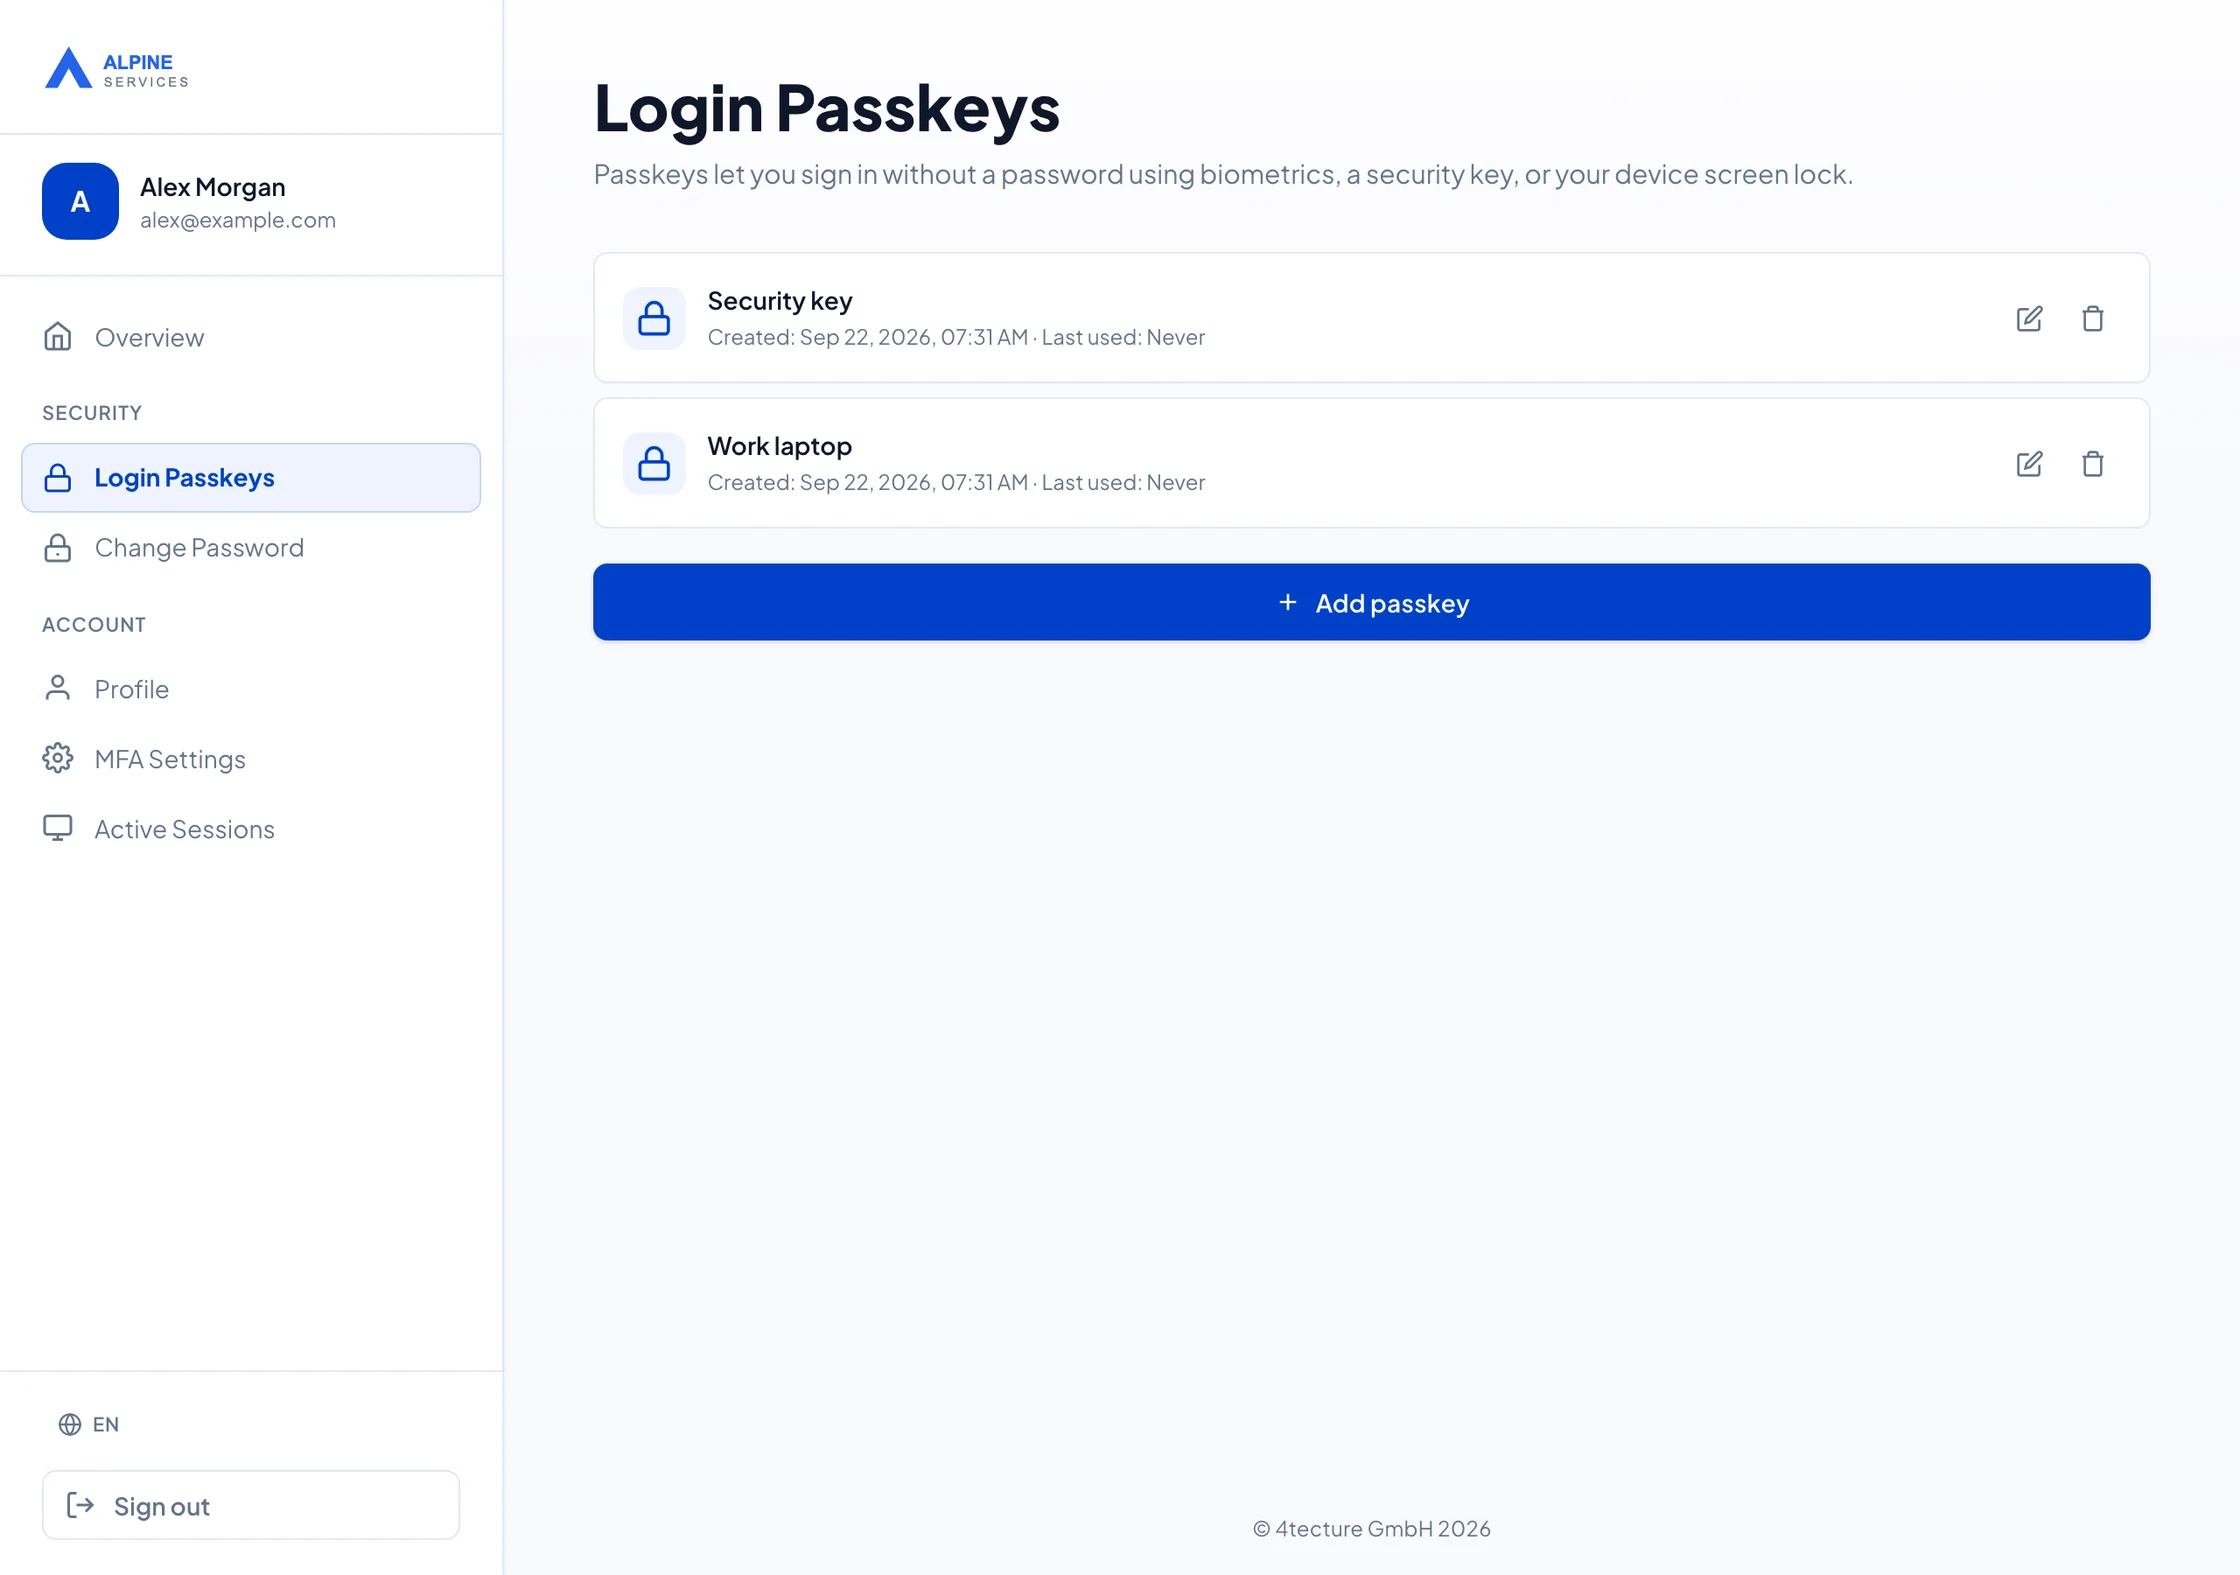
Echte ProAuth Account-Management-Ansicht für Passkeys
Passkeys registrieren, benennen und entfernenProduktvorschau · Beispieldaten

Passkeys und Mehrfaktor-Authentifizierung

Wählen Sie Passkey-Anmeldung, zusätzliche Faktoren und eine Anmeldung passend zu Ihrer Anwendung.

  • Mandantenspezifische Login-Ansichten und Branding mit Enterprise
  • Passwortloses User-Store-Login mit Passkeys auf Basis von FIDO2/WebAuthn
  • Passkey-MFA für User-Store- und föderierte Benutzer sowie TOTP; E-Mail mit Business oder Enterprise, SMS mit Enterprise
  • Account Management für Registrierung, Benennung und Entfernung von Login-Passkeys; das Aktivieren löscht keine bestehenden Passwort-Anmeldedaten
Passkey-Einführung planen

Token- und Anfrageschutz

Konfigurieren Sie stärkeren Schutz für Tokens und Anfragen mit passender Client- und API-Integration.

  • FAPI 2.0 Security Profile als Opt-in Policy Enforcement für High-Value Mandanten und Client-Applikationen
  • DPoP und mTLS binden Tokens an einen Client-Schlüssel oder ein Zertifikat; Clients und Ressourcen-APIs müssen die entsprechende Nachweisprüfung implementieren
  • PAR und JAR härten Authorization Requests vor dem Browser Redirect
  • JWT Introspection Responses, Reference Tokens, Token Encryption und revocation-freundliche API-Validierung
  • Pairwise Subject Identifiers und Claims Requests unterstützen privacy-fokussierte Relying-Party-Integrationen

Datenschutz und Audit-Funktionen

Schützen Sie sensible Daten und untersuchen Sie Identitätsereignisse mit Enterprise-Audit-Trails.

  • Verschlüsselung sensibler Daten und optionale Token Encryption für Access Tokens, ID Tokens, UserInfo Responses und Introspection Responses
  • Enterprise: signierte Audit Trails, die Manipulationen erkennbar machen, für Administrationsänderungen und Anmeldeereignisse
  • Gehärtete Container mit Least-Privilege-Defaults
Funktionsbereich 05

Betrieb & Deployment

Produkt und Betriebsabhängigkeiten in Ihrer Infrastruktur, mit APIs und Telemetrie für Ihr Team.

Öffnen Sie eine Funktion für technische Details und Dokumentation.

IHRE BETRIEBSUMGEBUNG

Laufzeit
ProAuth
  • Container-Image
  • Helm / Kubernetes
Persistenz
Datenbank
  • SQL Server · Azure SQL
  • PostgreSQL
Plattformdienste
Nach Konfiguration
  • HTTPS-Zertifikate · Schlüssel
  • Gemeinsam genutzte Dienste, soweit erforderlich

Eine Laufzeit, eine unterstützte Datenbank und die für Ihre Konfiguration benötigten Dienste.

Deployment und Lebenszyklus

Betreiben Sie ProAuth auf Ihrer Kubernetes-Infrastruktur und planen Sie Skalierung, Updates und Wiederherstellung.

  • Kubernetes-ready Container mit Rolling Upgrades und horizontaler Skalierung
  • Upgrades und Wiederherstellung anhand von Deployment-Topologie, Release-Kompatibilität und Datenbankmigrationen planen

APIs und Automatisierung

Integrieren Sie Konfiguration und Administration über APIs, CLI und YAML in Ihre Werkzeuge.

  • SDKs und REST-APIs für tiefe Integration
  • Automatisierung via CLI und idempotentem YAML; Reaktion auf Events via Dapr

Monitoring und Diagnose

Verbinden Sie Health-Checks und OpenTelemetry-Signale mit Ihrem Monitoring und Ihren Alarmen.

  • Health-Checks (Liveness/Readiness) für zuverlässige Orchestrierung
  • OpenTelemetry für Logs, Metriken und Traces
  • Umfassende Prometheus-Metriken für Systemzustand und Performance

Bildansicht