Zum Inhalt springen

Kontrolle über Ihre Identity-Infrastruktur

Own Your Identity Platform

Verbinden Sie Mitarbeitende, Partner und Kunden mit Ihren Anwendungen. Betreiben Sie OpenID Connect und OAuth auf Ihrer Infrastruktur, mit Kontrolle über Ihre Identitätsdaten.

Self-hosted · OpenID Connect & OAuth · Support von 4tecture

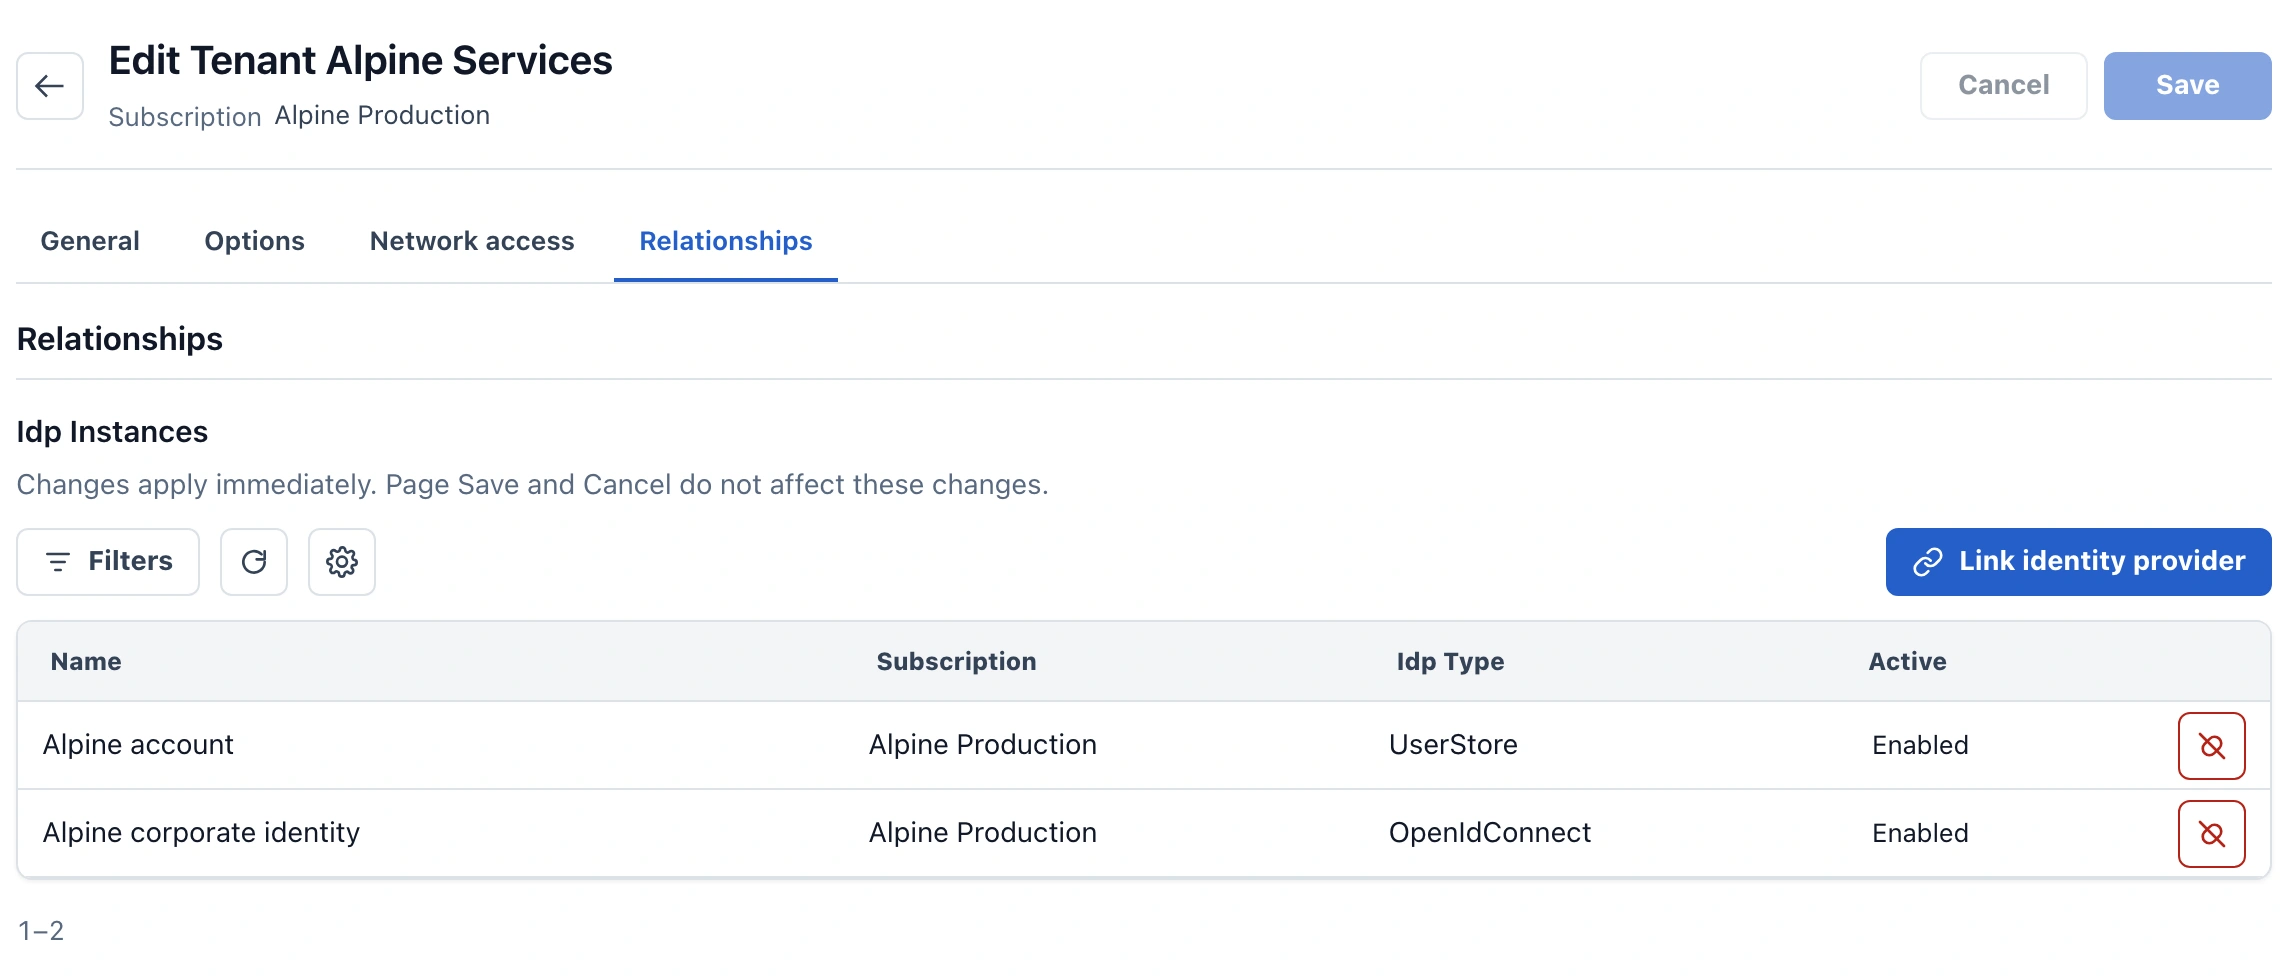
ProAuth AdminMandant · Identitätsbeziehungen
ProAuth Admin: Mandant Alpine Services mit lokalen Konten und einem OpenID-Connect-Identity-Provider.
Echte ProAuth-Oberfläche · Produktvorschau · Fiktive Beispieldaten

Unterschiedliche Umgebungen. Ihre Identity-Plattform.

Für interne Systeme, Softwareprodukte und digitale Dienste: Richten Sie Identität daran aus, wie Ihre Organisation arbeitet.

Alle Szenarien und Einführungsleitfäden

Konfiguration wird Produkterlebnis

Ein Mandant. Mehrere Identitätsquellen.

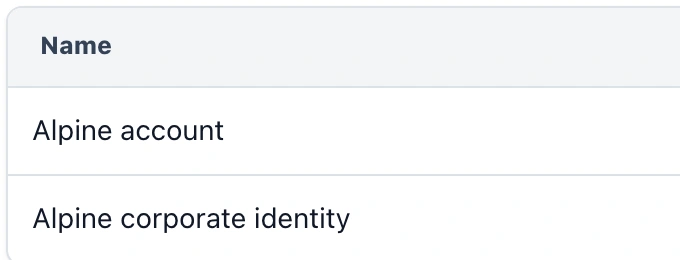
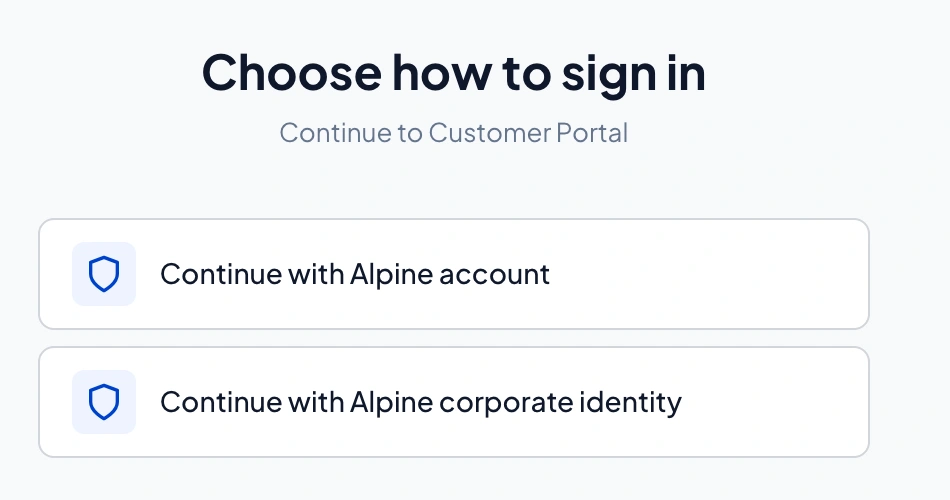
Ein Mandant unterstützt mehrere konfigurierte Identitätsquellen. Die Abbildung zeigt zwei Beispiele: lokale Konten und Unternehmensidentität als Anmeldeoptionen der fiktiven Anwendung Customer Portal.

Ein Mandant. Mehrere Identitätsquellen.A: Alpine account im Admin UI entspricht Continue with Alpine account. B: Alpine corporate identity entspricht Continue with Alpine corporate identity. Die vergrösserte Name-Spalte stammt aus der darüber gezeigten Konfiguration.Konfiguration / MandantenbeziehungenDetail: Name-Spalte derselben AufnahmeBeispielanwendung / Customer PortalAABB
Konfiguration / Mandantenbeziehungen
Mandantenbeziehungen in ProAuth Admin, grosse Ansicht öffnen
Detail: Name-Spalte derselben Aufnahme
Alpine account · Alpine corporate identity
Beispielanwendung / Customer Portal
Continue with Alpine account · Continue with Alpine corporate identity

A Alpine account

Lokale Anmeldung mit ProAuth-verwalteten Identitäten.

B Alpine corporate identity

Unternehmensanmeldung mit dem konfigurierten externen Identity Provider.

Echte ProAuth-Oberflächen · Produktvorschau · Fiktive Beispieldaten. A/B ordnet die angezeigten Einträge zu; die Linien zeigen keinen Netzwerkverkehr.

Eine Identity-Plattform für Ihre wichtigen Anwendungen.

Verbinden Sie interne Systeme, Workforce-Anwendungen und Kundendienste über OpenID Connect und OAuth. ProAuth nutzt eigene Benutzerverzeichnisse oder föderiert die Anmeldung zu bestehenden Providern wie Microsoft Entra ID.

ProAuth: getrennte IdentitätsbeziehungenAnwendungen verbinden sich über OIDC/OAuth mit ProAuth. ProAuth kann als Client externe OIDC-Provider nutzen oder lokale Konten authentifizieren. Verwaltung und Persistenz sind getrennte Beziehungen.PROAUTH / LOGISCHER DIENSTAnwendungenOIDC / OAuth 2.0ProAuthOpenID Provider / Authorization ServerBei externen Providern:Relying party / clientExterne Identity ProviderMicrosoft Entra ID /weitere OpenID ProviderBetrieb / AdministrationProAuth-BenutzerverzeichnisseLokale IdentitätenBenutzerdatenbankenSQL Server / Azure SQLoder PostgreSQLOIDC / OAuth 2.0OIDC-FöderationAdmin UI / Management APILokale KontenPersistenz

Anwendungsintegration und Föderation

ProAuth: getrennte IdentitätsbeziehungenAnwendungen verbinden sich über OIDC/OAuth mit ProAuth. ProAuth kann als Client externe OIDC-Provider nutzen oder lokale Konten authentifizieren. Verwaltung und Persistenz sind getrennte Beziehungen.AnwendungenOIDC / OAuth 2.0ProAuthOpenID Provider /Authorization ServerBei externen Providern:Relying party / clientExterne Identity ProviderMicrosoft Entra ID /weitere OpenID ProviderOIDC / OAuth 2.0OIDC-Föderation

Dieselbe ProAuth-Plattform: Verwaltung und lokale Konten

ProAuth: getrennte IdentitätsbeziehungenAnwendungen verbinden sich über OIDC/OAuth mit ProAuth. ProAuth kann als Client externe OIDC-Provider nutzen oder lokale Konten authentifizieren. Verwaltung und Persistenz sind getrennte Beziehungen.PROAUTH / DIENSTBetrieb / AdministrationMandanten, Clients undIdentitätsquellenProAuthOpenID Provider /Authorization ServerBei externen Providern:Relying party / clientProAuth-BenutzerverzeichnisseLokale IdentitätenBenutzerdatenbankenSQL Server / Azure SQLoder PostgreSQLAdmin UI / Management APILokale KontenPersistenz
Architekturübersicht, kein Anfrageablauf. ProAuth ist Identity Provider für Ihre Anwendungen und OIDC-Client externer Provider. Anwendungen und APIs bleiben für Token-Validierung und Anwendungsberechtigungen verantwortlich. Der Rahmen bezeichnet den logischen Dienst, keine Netzwerkgrenze. SCIM-Provisionierung ist eine separate Beziehung und hier nicht dargestellt.
Protokolle und Integration prüfen

Souveränität heisst, Ihre Wahlmöglichkeiten zu behalten.

Bestimmen Sie den Betriebsort, behalten Sie die Kontrolle über die Daten und wählen Sie das Betriebsmodell. ProAuth gibt diesen Entscheidungen eine konkrete technische Grundlage.

Sie wählen den Betriebsort

  • On-Premises
  • Private Cloud
  • Public Cloud
Eine ProAuth-Plattform.Einheitliche Container- und Kubernetes-Werkzeuge. Ihr Betriebsmodell.

Deployment-Optionen für dieselbe ProAuth-Plattform, mit einem Infrastrukturanbieter Ihrer Wahl.

Den Betriebsort selbst wählen

Betreiben Sie ProAuth auf eigener Infrastruktur, in einer Private Cloud oder beim Public-Cloud-Anbieter Ihrer Wahl. Container und Kubernetes-Werkzeuge unterstützen einen einheitlichen Deployment-Ansatz über diese Umgebungen hinweg.

Betriebsvoraussetzungen prüfen

Plattform und Daten mitnehmen

Behalten Sie die Kontrolle über ProAuth-Konfiguration, Benutzerverzeichnis-Datenbanken und Verschlüsselungsschlüssel. Bei einem Anbieterwechsel bilden sie die Grundlage eines geplanten Umzugs, mit dokumentierten Backup- und Wiederherstellungsverfahren.

Sicherung der Plattformdaten verstehen

Den Produktsupport kennen

4tecture entwickelt ProAuth und bietet Produktsupport. Basis-Support deckt vermutete Produktfehler während eines aktiven Abonnements oder der Upgrade-Abdeckung einer Dauerlizenz ab; Eskalationspakete und Enterprise-Supportpläne ergänzen Hilfe bei Konfiguration und Integration.

Supportumfang und Antwortzeiten ansehen

Technische Tiefe. Klare Editionsgrenzen.

Alle Funktionen erkunden
Standards / Protokolle
  • OpenID Connect 1.0
  • OAuth 2.0
  • FAPI 2.0
  • FIDO2 / WebAuthn

FAPI 2.0 Security Profile: optional aktivierbar.

Identitätsquellen / Föderation

ProAuth-Benutzerverzeichnisse · Microsoft Entra ID · Externe OIDC-Provider

Lokale Konten und föderierte Anmeldung hinter einer standardbasierten Anwendungsintegration.

Konfiguration / Betrieb

Admin UI · Management API · Kubernetes

Unterstützte Mandanten-, Verzeichnis-, Richtlinien- und Client-Einstellungen zur Laufzeit verwalten, ohne ProAuth neu bereitzustellen.

API-Sicherheit

FAPI 2.0 · DPoP · mTLS

Für erweiterte API-Anforderungen ist FAPI 2.0 optional aktivierbar. DPoP und mTLS-Token-Bindung erfordern die entsprechende Integration in Clients und APIs.

Sicherheitsfunktionen erkunden
Enterprise / Provisionierung

Mandantenspezifische Login-Ansichten · Claims Rule Engine · Audit Trails · SCIM

Diese Funktionen gehören zur Enterprise Edition. SCIM-Provisionierung ist von Authentifizierung getrennt.

ProAuth-Editionen vergleichen

Lizenzbudget planen

Starter und Business sind Jahresabonnements. Enterprise bietet auch eine Dauerlizenz. Infrastruktur, Implementierung und Betrieb verursachen eigene Kosten.

Lizenzpreise und Bedingungen ansehen

So kann Integration aussehen

Erfahrungen aus ProAuth-Kundenprojekten prägen diese Implementierungsmuster. Erkunden Sie, wie Teams Identität in ihr Produkt und Betriebsmodell aufnehmen.

B2B SaaS

Kundenentscheidungen im Onboarding

Ein kundeneigener Assistent erfasst Identitätsanforderungen und wendet Mandantenkonfiguration über die Management API an.

Dieses Implementierungsmuster erkunden

Offline-Identität

Lokale Anmeldung unter eigener Kontrolle

Offline-Anmeldung setzt voraus, dass die konfigurierten Identitätsquellen und alle benötigten Dienste lokal verfügbar bleiben.

Dieses Implementierungsmuster erkunden

Ihre Plattform. Klare Verantwortlichkeiten.

Installationsanleitung lesen
  1. Ihre Umgebung erfassen

    Erfassen Sie repräsentative Anwendungen, Identitätsquellen, Claims und Migrationsanforderungen, einschliesslich bestehender Anmeldedaten und MFA.

  2. Integration praktisch prüfen

    Konfigurieren Sie einen Mandanten, verbinden Sie eine Anwendung und prüfen Sie Anmeldung, Berechtigungen, Wiederherstellung und benötigte Editionsfunktionen.

  3. Betrieb und Weiterentwicklung planen

    Klären Sie Monitoring, Backups, Upgrades und Betriebsverantwortung sowie Endpunkte, Schlüssel, Abhängigkeiten und Lizenzumfang bei einem späteren Hostingwechsel.

Ein verwalteter Betrieb wird separat vereinbart.

Planen wir Ihre Identity-Plattform.

Erzählen Sie uns von Ihren Anwendungen, Identitätsquellen und Infrastrukturplänen. Gemeinsam prüfen wir Deployment-Optionen, Editionen und eine passende Evaluation.

Ihre Anforderungen besprechenTechnische Dokumentation erkunden

Bildansicht