Zum Inhalt springen
← Alle Szenarien

Geschäftsanwendungen

Ihre Anwendungen. Ihre Identity-Plattform.

Geben Sie Mitarbeitenden, Partnern und Kunden eine gemeinsame Grundlage für Identität. Binden Sie bestehende Konten ein, gestalten Sie die Anmeldung und betreiben Sie die Plattform in Ihrer Umgebung.

Den Einsatz planen

Die Ausgangslage

Eine neue Anwendung, ein bestehendes Verzeichnis

Ein Team entwickelt eine Geschäftsanwendung. Mitarbeitende sollen ihre Unternehmenskonten verwenden, externe Benutzer benötigen vom Anwendungsteam verwaltete Konten. Beide Gruppen greifen auf dasselbe Produkt zu.

01 / Vorgehen

Ihre Anwendungen zentral anbinden

ProAuth ist der Identity Provider, dem Ihre Anwendungen vertrauen. Dahinter konfigurieren Sie einen oder mehrere OIDC-Provider und ProAuth-Benutzerverzeichnisse. Mehrere Identitätsquellen erfordern keine getrennten ProAuth-Installationen.

Kompatible Anwendungen nutzen die OIDC/OAuth-Standardintegration. Ihr Team definiert Anwendungsberechtigungen und prüft die Zuordnung von Identitäten zu fachlichen Zugriffen. Bestehende Integrationen lassen sich einzeln bewerten.

Die Integration wird konkret.

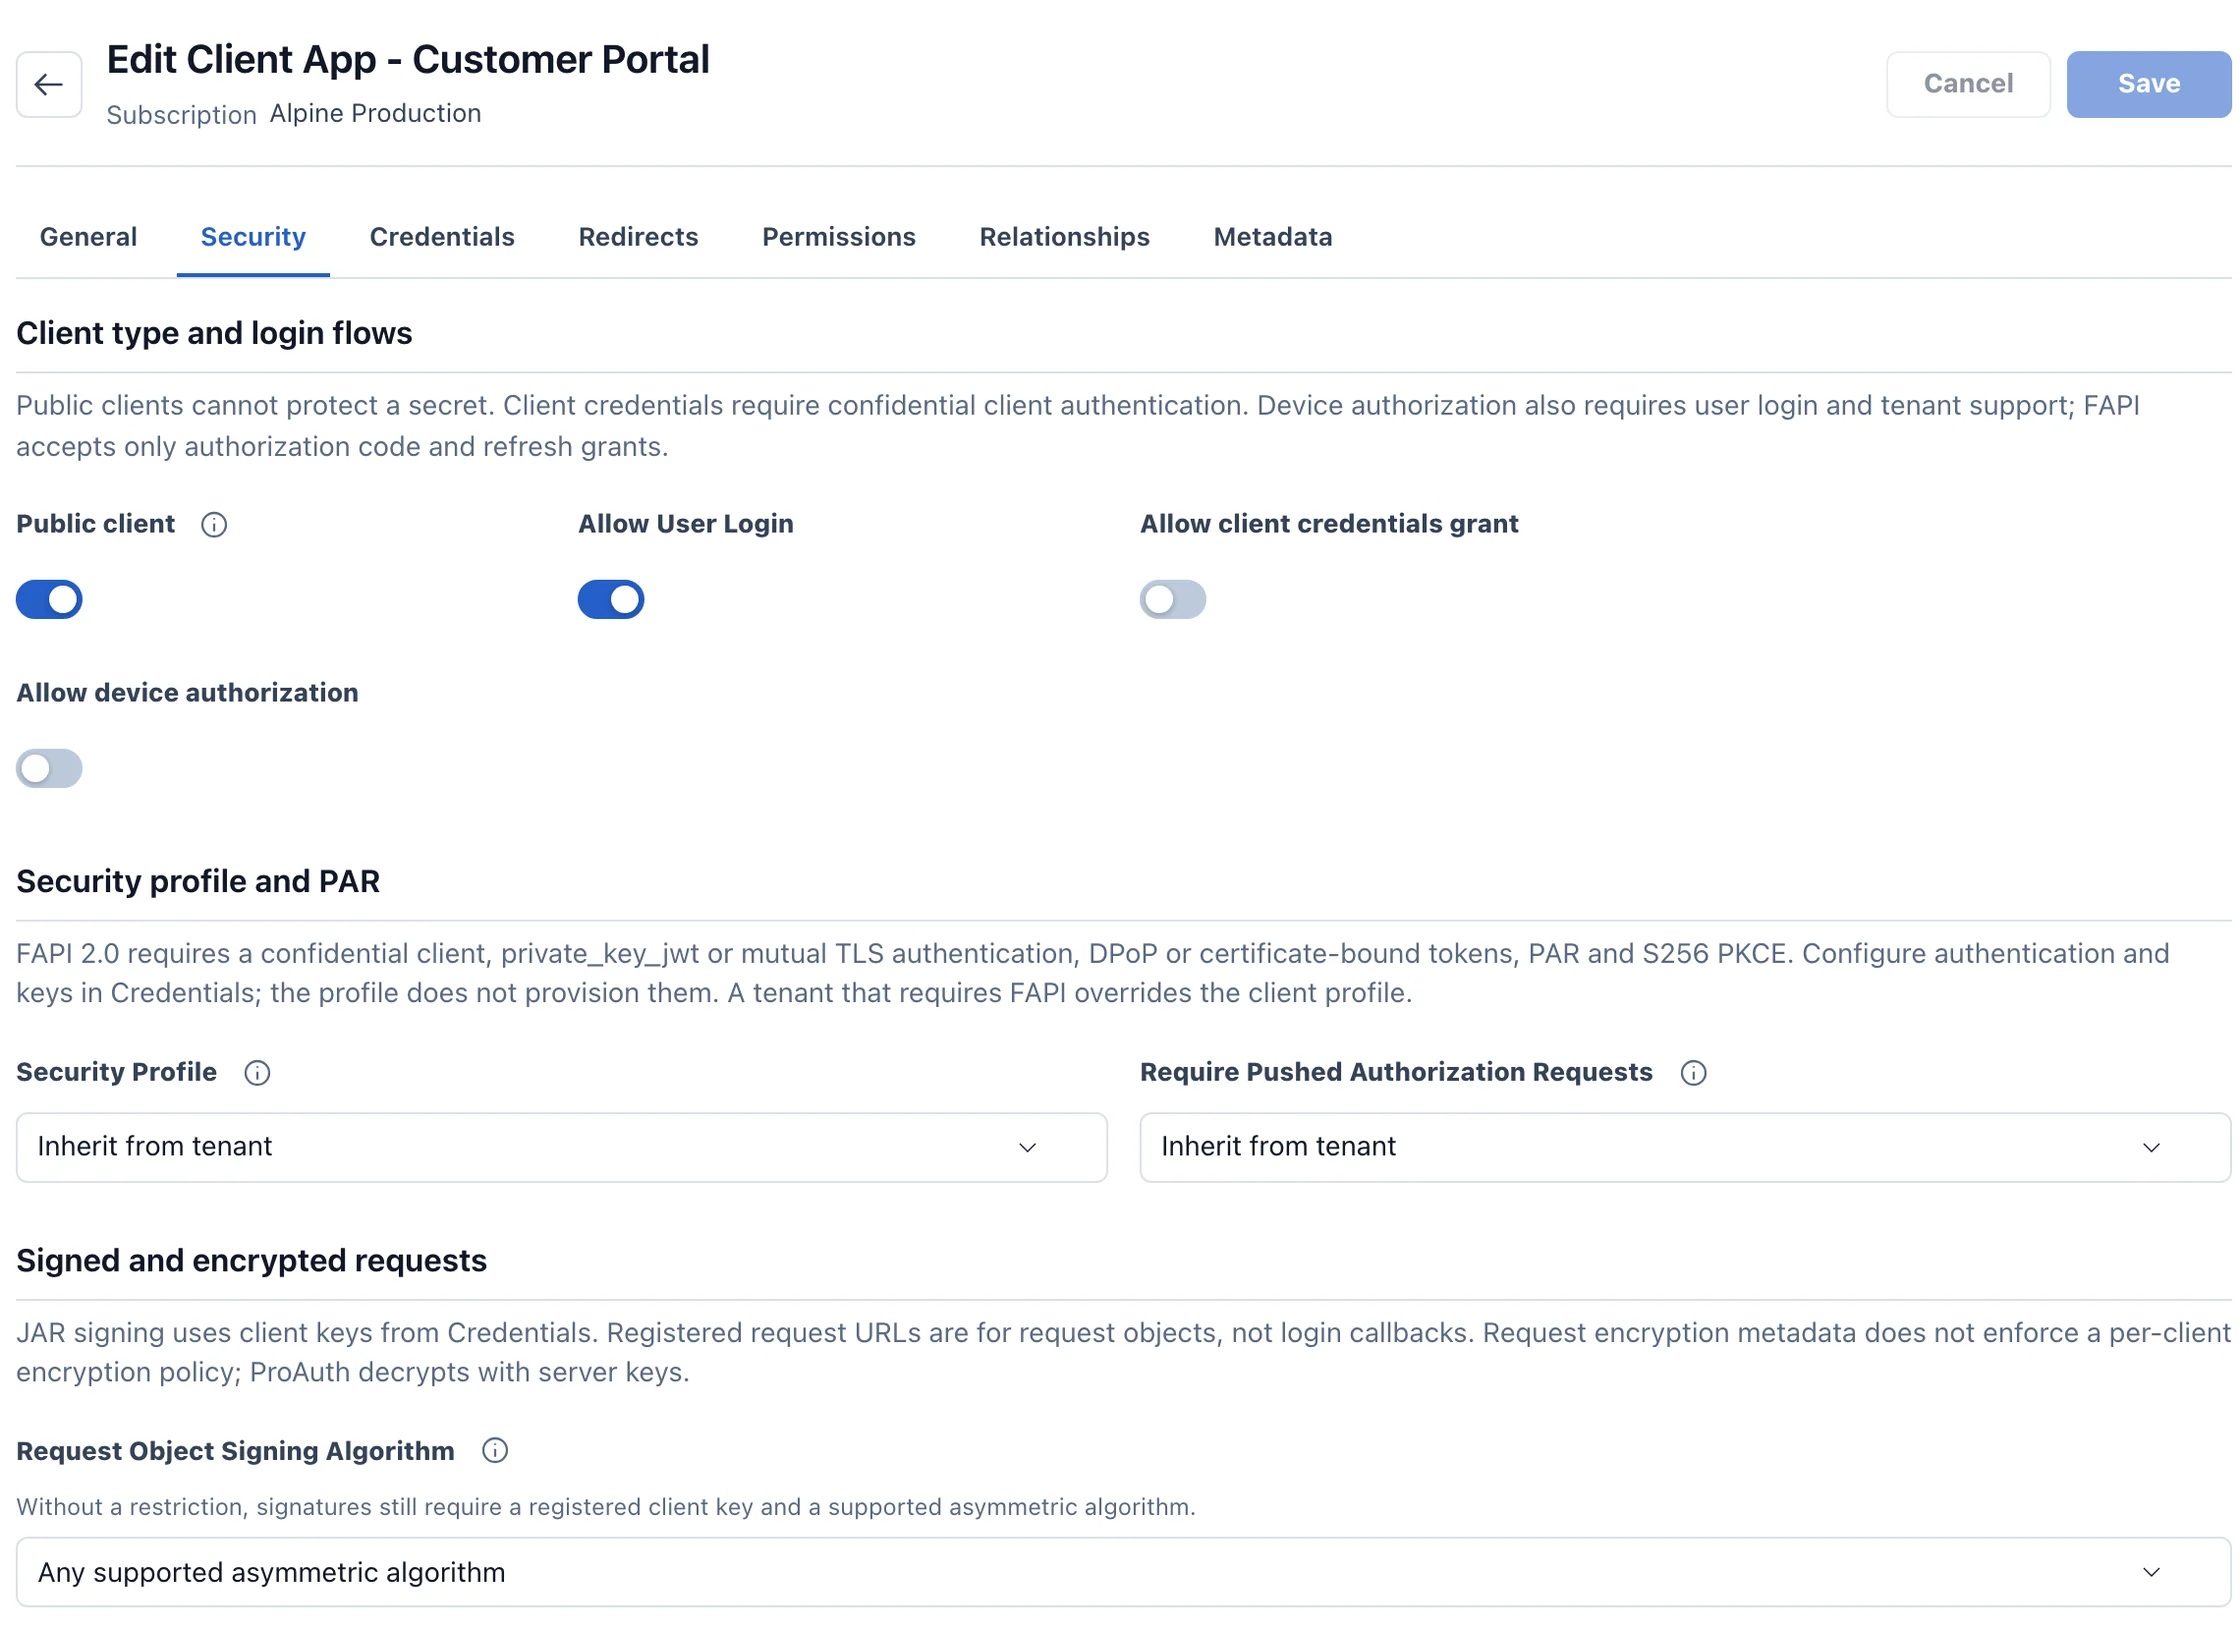
Client-Typ, Sicherheitsprofil und erlaubte Flows gehören zur Konfiguration Ihrer Anwendung.

ProAuth-Client-Konfiguration mit Flows und Sicherheitsprofil
Konfiguration pro Client-AnwendungProduktvorschau · Beispieldaten

Identitätsquellen hinter einer Anbindung.

ProAuth ist OpenID Provider für Ihre Anwendung und Client des vorgeschalteten Identity Providers.

Eine Anbindung, mehrere IdentitätsquellenAnwendungen vertrauen ProAuth als OpenID Provider. ProAuth ist Client des externen OIDC-Providers und kann lokale Konten verwalten.Ihre AnwendungenOIDC / OAuth clientsProAuthOpenID Provider / ASUpstream: RP / clientUnternehmens-IdPUpstream OIDC providerBenutzerverzeichnisProAuth-verwaltete KontenOIDC / OAuth 2.0OIDC-FöderationLokale Konten
Eine Anbindung, mehrere IdentitätsquellenAnwendungen vertrauen ProAuth als OpenID Provider. ProAuth ist Client des externen OIDC-Providers und kann lokale Konten verwalten.Ihre AnwendungenOIDC / OAuth clientsProAuthOpenID Provider / ASUpstream: RP / clientVerzeichnisProAuth-verwaltetLokale IdentitätenKunden-IdPUpstream OIDCExterner ProviderOIDC / OAuth 2.0Lokale KontenOIDC-Föderation
Eine Anbindung, mehrere IdentitätsquellenAnwendungen vertrauen ProAuth als OpenID Provider. ProAuth ist Client des externen OIDC-Providers und kann lokale Konten verwalten.Ihre AnwendungenOIDC / OAuth clientsProAuthOpenID Provider / ASUpstream: RP / clientBenutzerverzeichnisProAuth-verwaltete KontenUnternehmens-IdPUpstream OIDC providerOIDC / OAuth 2.0Lokale KontenOIDC-Föderation

Was Ihr Team gewinnt

Eine Anwendungsintegration
Verbinden Sie sich über OIDC und OAuth mit ProAuth. Die konfigurierten Identitätsquellen werden dort angebunden.
Bestehende Konten einbinden
Kombinieren Sie Unternehmensföderation und ProAuth-Benutzerverzeichnisse im selben Deployment.
Ein gestaltbares Produkt
Integrieren Sie Identität über APIs und anpassbare Anmeldeansichten in Ihr Anwendungserlebnis.
02

Die Anmeldung an Ihre Organisation anpassen

Mit Management API und Konfigurationswerkzeugen verwalten Sie Mandanten und unterstützte Einstellungen zur Laufzeit. Über die Benutzerverzeichnis-APIs integrieren Ihre Werkzeuge auch die Benutzerverwaltung.

Anmeldeansichten können Ihrem Produktdesign folgen. Mandantenspezifische Login-Ansichten und SCIM-Provisionierung benötigen Enterprise. Ihre Verzeichnisadministration richtet Föderation und die separate Provisionierungsverbindung ein.

03

Plattform und Lebenszyklus selbst steuern

Betreiben Sie ProAuth auf Ihrer gewählten Kubernetes-Infrastruktur mit unterstützten Datenbanken und den benötigten gemeinsamen Diensten. Identitätsdaten, Konfiguration und Betriebszugriff bleiben unter Ihrer Verwaltung.

ProAuth liefert das gepflegte Produkt und Produktsupport. Ihr Team verantwortet Anwendungsintegration, Infrastruktur, Update-Deployment und Wiederherstellungsprüfungen. Beratung kann diese Entscheidungen unterstützen.

Die Details für Ihre Entscheidung.

Planen wir Ihren Einsatz.

Bringen Sie Ihre Anwendungslandschaft und Betriebsanforderungen mit. Gemeinsam prüfen wir Identitätsquellen, Integrationsgrenzen und eine passende Edition.

Ihre Identity-Plattform besprechen

Bildansicht